
وبلاگ
اگر اطلاعات کیف پول لو برود چه میشود؟ 9 اقدام فوری بعد از نشت اطلاعات SafePal
در نشت اطلاعات SafePal که در 16 آگوست 2026 علنی شد، اطلاعات سفارش حدود 39,798 مشتری در معرض دسترسی غیرمجاز قرار گرفت. اگر میخواهید بدانید بعد…

نجمه قاسمی
·
10 دقیقه مطالعه
نجمه قاسمی، کارشناس تولید محتوا و بازاریابی دیجیتال در ویکی اکسچنج است. با 6 سال سابقه در تولید محتوای تخصصی حوزهٔ ارز دیجیتال و پرداخت بینالمللی، روی چیزی تمرکز دارد که کاربر ایرانی واقعاً موقع خرید و انتقال دارایی با آن روبهرو میشود: انتخاب شبکه، کارمزد، احراز هویت و مسیر تسویه. راهنماهای آموزشی و مقالههای تحلیلی این سایت را مینویسد و بهروز نگه میدارد. صفحهٔ نویسنده
نمودار زنده
نرخ امروز سیفپل SFP
Sسیفپل SFP
نمودار زنده از لحظهٔ باز شدن صفحه · نرخ مستقیم از سرور ویکیاکسچنج
نرخ سیفپل SFP ما
زندهنرخ جهانی سیفپل SFP$0.27660-1.54%
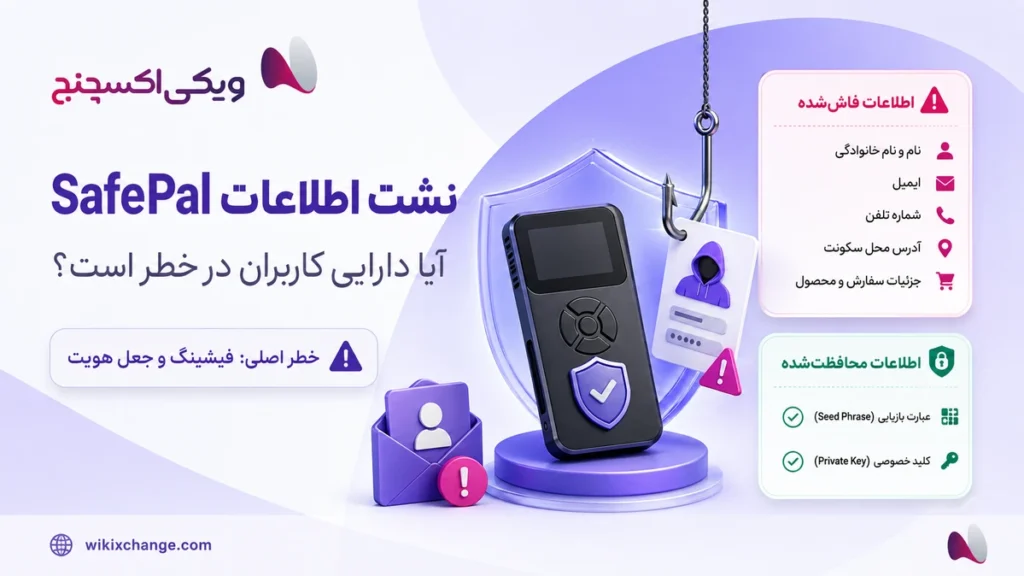
در نشت اطلاعات SafePal که در 16 آگوست 2026 علنی شد، اطلاعات سفارش حدود 39,798 مشتری در معرض دسترسی غیرمجاز قرار گرفت. اگر میخواهید بدانید بعد از نشت اطلاعات SafePal چه کنیم، آیا دارایی SafePal در خطر است و چطور بفهمیم اطلاعات SafePal ما لو رفته، مهمترین نکته این است که طبق اطلاعیه رسمی شرکت، Seed Phrase، کلید خصوصی و رمز عبور کیف پول جزو دادههای افشاشده نبودهاند. خطر اصلی فعلاً فیشینگ هدفمند، جعل هویت و مهندسی اجتماعی است، نه اثبات یک هک مستقیم کیف پول.SafePal در 18 آگوست نیز اطلاعیه خود را بهروزرسانی کرد و گفت ادعاهایی درباره در اختیار داشتن و فروش دیتاست کاربران مطرح شده، اما شرکت در زمان انتشار این بهروزرسانی نتوانسته اصالت این ادعاها را تأیید کند. SafePal هشدار داده که انتشار گستردهتر اطلاعات سفارش میتواند خطر حملات فیشینگ و جعل هویت را افزایش دهد.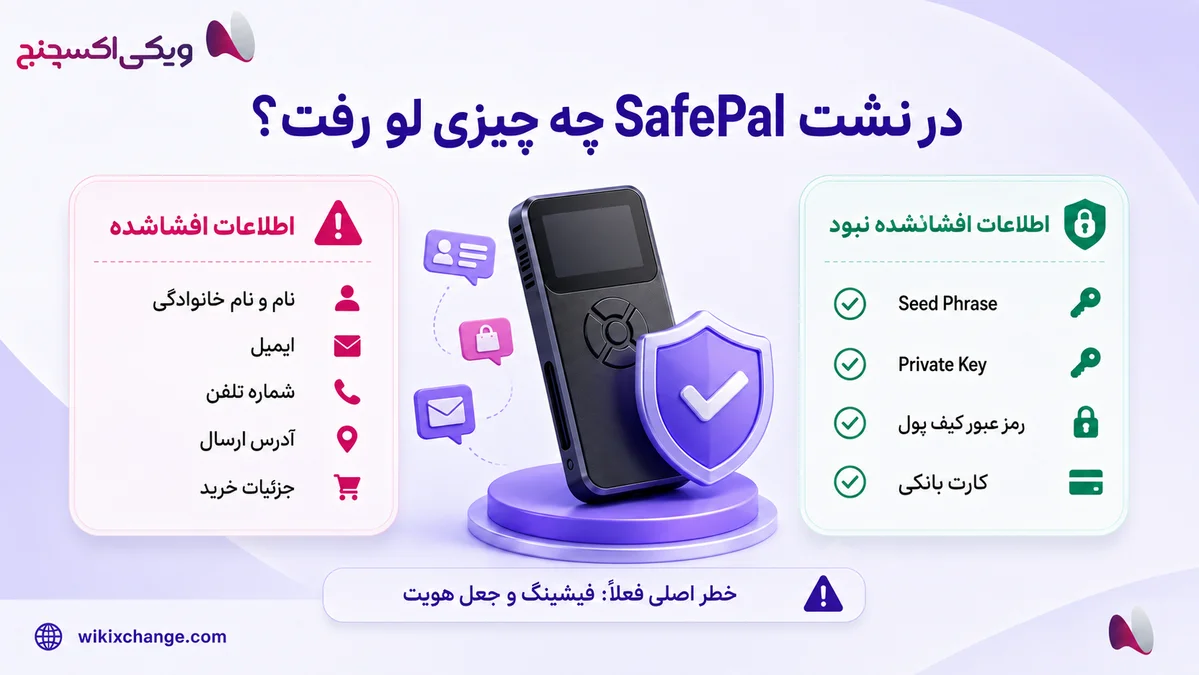
در نشت اطلاعات SafePal دقیقاً چه چیزی لو رفت؟
اطلاعات درگیر مربوط به مشتریانی است که بین 2 مارس 2025 تا 11 آوریل 2026 سفارش ثبت کرده بودند.طبق اعلام رسمی SafePal، دادههای قابل دسترسی شامل موارد زیر بوده است:- نام مشتری
- آدرس ایمیل
- آدرس ارسال سفارش
- شماره تلفن
- اطلاعات و جزئیات خرید
علت نشت اطلاعات SafePal چه بود؟
بر اساس توضیح رسمی SafePal، مشکل از یک نقص مجوزدهی یا Authorization Flaw در عملکرد رهگیری سفارش یک پلاگین مرتبط با اطلاعات سفارش مشتریان ناشی شده بود.در شرایط مشخص، این نقص اجازه میداد اطلاعات سفارش مشتری دیگری بدون مجوز قابل دسترسی باشد.SafePal میگوید پس از شناسایی، مشکل را اصلاح کرده و کنترلهای امنیتی بیشتری اضافه کرده است. شرکت همچنین در حال استفاده از یک مجموعه امنیتی مستقل برای بررسی اصلاح انجامشده و ارزیابی گستردهتر سیستم پردازش سفارش خود است.بنابراین این حادثه را باید از یک آسیبپذیری مستقیم در سختافزار یا کلید خصوصی کیف پول جدا کرد.نشت اطلاعات SafePal چه خطری برای دارایی کاربران دارد؟
خطر اصلی در حال حاضر مهندسی اجتماعی است.تصور کنید فردی با شما تماس بگیرد و این اطلاعات را بداند:نام واقعی شما، مدل محصولی که خریدهاید، تاریخ تقریبی سفارش، شماره تلفن و حتی آدرس ارسال.چنین فردی بسیار راحتتر میتواند خودش را بهعنوان پشتیبانی SafePal معرفی کند و ادعا کند برای «رفع مشکل امنیتی»، «بهروزرسانی Firmware»، «بازپرداخت سفارش» یا «فعالسازی مجدد کیف پول» به اطلاعات بیشتری نیاز دارد.اینجا نقطه خطر است.هیچکس برای کمک به شما به Seed Phrase یا Private Key نیاز ندارد.SafePal نیز صراحتاً تأکید کرده که هرگز عبارت بازیابی، کلید خصوصی یا رمز عبور کیف پول را از طریق ایمیل، تلفن یا کانالهای دیگر درخواست نمیکند.بعد از نشت اطلاعات SafePal چه 9 اقدام فوری انجام دهیم؟
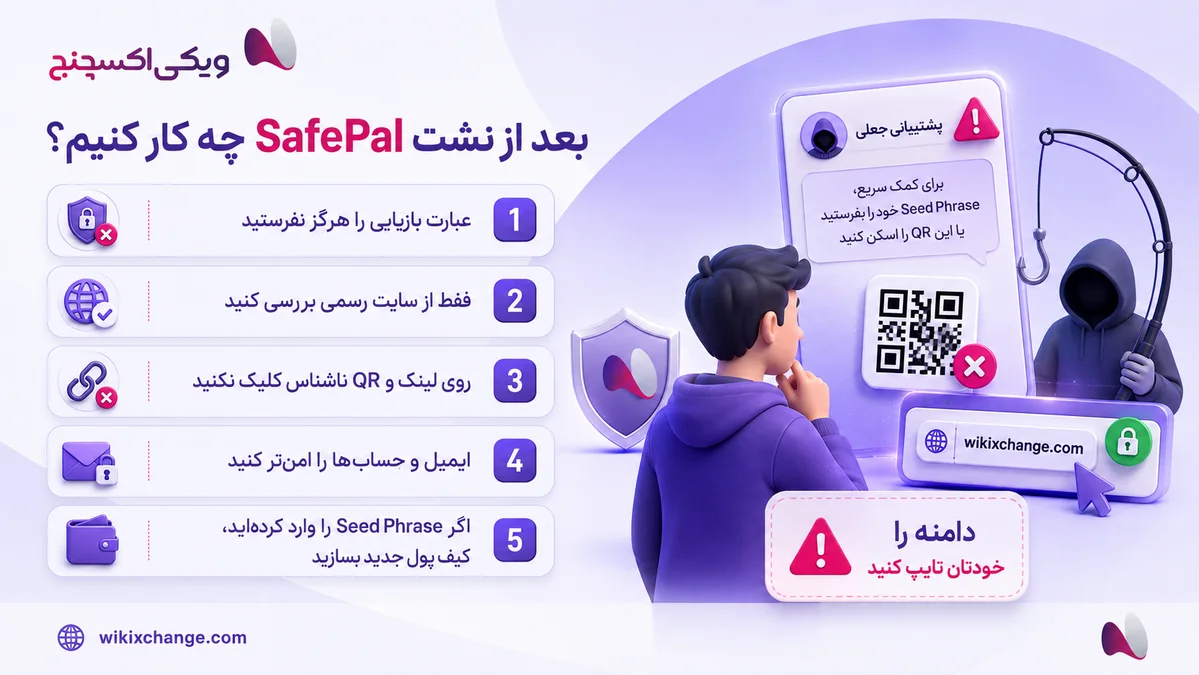
اگر از SafePal خرید داشتهاید، این 9 اقدام اولویت بیشتری دارند.1. عبارت بازیابی را تحت هیچ شرایطی ارسال نکنید
Seed Phrase و Private Key را به هیچ فردی ندهید؛ حتی اگر اطلاعات دقیق سفارش شما را بداند و خودش را پشتیبانی رسمی معرفی کند.دانستن جزئیات سفارش دیگر نشانه قابل اعتمادی برای تشخیص پشتیبانی واقعی نیست.2. وضعیت خود را فقط از مسیر رسمی SafePal بررسی کنید
SafePal امکان بررسی وضعیت کاربران درگیر را فراهم کرده است.برای ورود به صفحه مربوطه، آدرس SafePal را خودتان در مرورگر تایپ کنید و از لینکی که در پیامک، ایمیل، شبکه اجتماعی یا پیام خصوصی برایتان ارسال شده استفاده نکنید.3. پیامهای «بهروزرسانی Firmware» را بسیار جدی بررسی کنید
یکی از سناریوهای محتمل فیشینگ این است که مهاجم ادعا کند پس از نشت اطلاعات باید Firmware دستگاه شما بهصورت اضطراری بهروزرسانی شود.SafePal مشخصاً درباره درخواستهای جعلی Firmware Update، Refund، تماس پشتیبانی و وبسایتهای مخرب هشدار داده است.Firmware را فقط از مسیر رسمی سازنده دریافت کنید.4. روی لینک و QR Code ناخواسته کلیک نکنید
لینک فیشینگ ممکن است از نظر ظاهری تقریباً با دامنه اصلی یکسان باشد.SafePal حتی به نمونهای اشاره کرده که مهاجمان در دامنه جعلی، حرف کوچکl را با حرف بزرگ I جایگزین کرده بودند تا تفاوت آن در نگاه اول مشخص نباشد.قاعده امن این است:دامنه را خودتان تایپ کنید.5. نسبت به بسته یا مراجعه غیرمنتظره حساستر باشید
چون آدرس پستی بخشی از دادههای افشاشده بوده، خطر فقط به ایمیل و پیامک محدود نمیشود.SafePal به کاربران توصیه کرده تماس، نامه، تحویل سختافزار یا مراجعه غیرمنتظرهای را که به خرید SafePal آنها اشاره میکند، مشکوک تلقی کنند. در بهروزرسانی 18 آگوست نیز گفته شده کاربرانی که درباره امنیت فیزیکی خود نگرانی واقعی دارند باید با مراجع محلی تماس بگیرند.این موضوع به معنی وقوع حتمی حمله فیزیکی نیست؛ فقط سطح هوشیاری باید بالاتر باشد.6. امنیت ایمیل خود را تقویت کنید
روی ایمیلی که برای خرید SafePal استفاده کردهاید، احراز هویت دو مرحلهای فعال کنید.از رمز عبور منحصربهفرد و قوی استفاده کنید. اگر همان رمز را در سایت دیگری استفاده کردهاید یا احتمال میدهید افشا شده باشد، آن را تغییر دهید.صرف تغییر دورهای رمز بدون دلیل مشخص، جایگزین رمز منحصربهفرد و احراز هویت چندمرحلهای نیست.7. اگر Seed Phrase را قبلاً وارد کردهاید، منتظر نمانید
اگر پس از دریافت پیام، تماس یا ورود به یک سایت مشکوک، عبارت بازیابی یا Private Key خود را وارد کردهاید، شرایط کاملاً متفاوت است.SafePal توصیه میکند چنین کیف پولی را Compromised یا بهخطرافتاده در نظر بگیرید، یک کیف پول جدید با عبارت بازیابی تازه ایجاد کنید و دارایی باقیمانده را به آن منتقل کنید.اگر مشکل فقط یک Token Approval مشکوک بوده و Seed Phrase افشا نشده، موضوع متفاوت است؛ در راهنمای Token Approval و لغو دسترسی کیف پول توضیح دادهایم چه زمانی Revoke کردن مجوز کافی است و چه زمانی باید کیف پول جدید ساخت.8. ایمیل رسمی را با مشخصات اعلامشده تطبیق دهید
SafePal اعلام کرده ایمیل اطلاعرسانی حادثه از نشانی:security@safepal.comارسال شده و Subject آن:[Important] Your SafePal Order Information Has Been Affectedاست.اما حتی وجود همین مشخصات هم نباید تنها معیار اعتماد باشد؛ اطلاعات حساس را از طریق لینک داخل ایمیل وارد نکنید و اطلاعیه را مستقیماً در دامنه رسمی SafePal بررسی کنید.9. سایتها و پیامهای جعلی را گزارش کنید
SafePal میگوید تاکنون بیش از 30 وبسایت و لینک فیشینگ مرتبط با فعالیتهای کلاهبرداری را شناسایی و حذف کرده و همچنان در حال پایش موارد جدید است.اگر دامنه، تماس یا پیام مشکوکی دیدید، از کانال رسمی گزارش تخلف SafePal استفاده کنید.آیا لازم است بعد از نشت SafePal دارایی را فوراً جابهجا کنیم؟
صرفاً به دلیل نشت اطلاعات سفارش، خیر.طبق SafePal، Seed Phrase، Private Key و رمز عبور کیف پول در این حادثه افشا نشدهاند و خود شرکت میگوید کاربران تنها به دلیل این حادثه نیازی به جابهجایی دارایی ندارند.اما این پاسخ یک استثنای بسیار مهم دارد:اگر پس از دریافت یک پیام مشکوک، Seed Phrase یا Private Key را جایی وارد کردهاید، آن کیف پول دیگر نباید امن فرض شود.در آن شرایط یک Wallet جدید با Seed Phrase کاملاً جدید ایجاد کنید و دارایی باقیمانده را منتقل کنید.اگر هنوز در انتخاب نوع کیف پول مناسب مردد هستید، مقاله بهترین کیف پول ارز دیجیتال و تفاوت کیف پول سختافزاری و نرمافزاری تفاوت مدلهای نگهداری را توضیح میدهد.چطور پیام فیشینگ SafePal را تشخیص دهیم؟
مهمترین علامت خطر، درخواست Seed Phrase، Private Key یا Password کیف پول است.بعد از آن به این نشانهها توجه کنید:- ایجاد فوریت مصنوعی: «تا 30 دقیقه دیگر کیف پول مسدود میشود»
- درخواست نصب Firmware از یک لینک ارسالی
- پیشنهاد Refund یا جبران خسارت غیرمنتظره
- درخواست اسکن QR Code
- تماس فردی که جزئیات دقیق سفارش را میداند
- درخواست اتصال Wallet به یک سایت ناشناس
- درخواست امضای تراکنش یا Approval بدون توضیح روشن
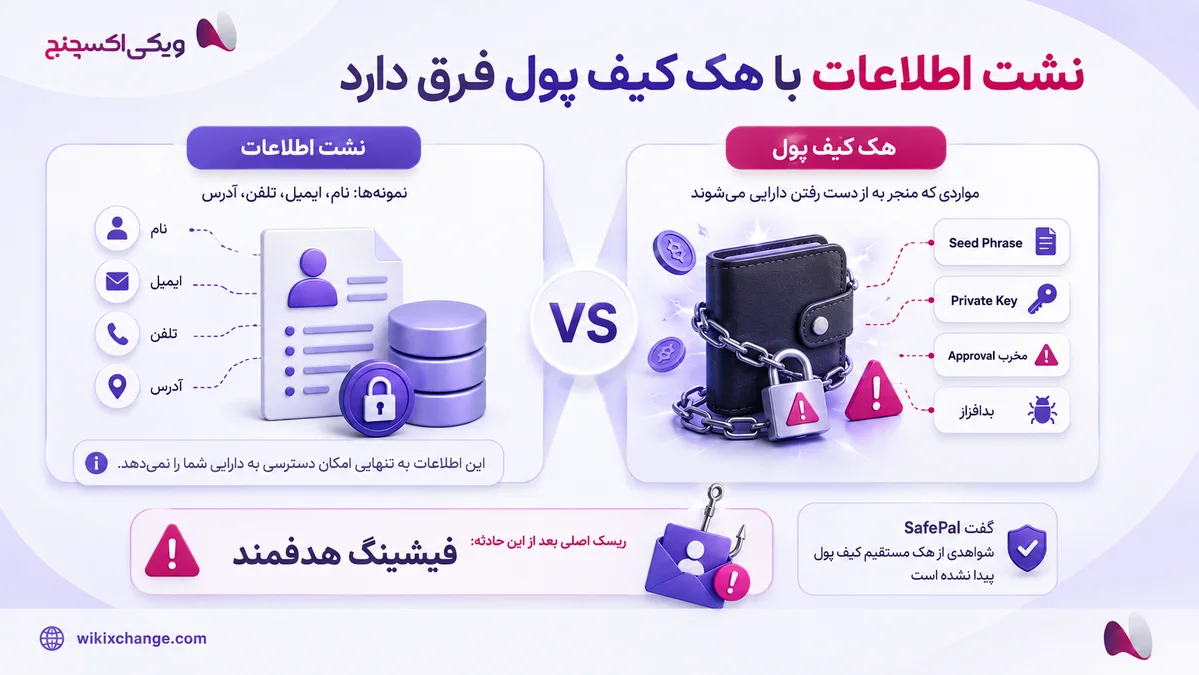
نشت اطلاعات با هک کیف پول چه تفاوتی دارد؟
این دو اتفاق یکسان نیستند.در Data Breach ممکن است اطلاعات هویتی، تماس یا سابقه خرید کاربر افشا شود، درحالیکه کلیدهای رمزنگاری کیف پول همچنان امن باشند.در Wallet Compromise، مهاجم به اطلاعات یا مجوزی دست پیدا میکند که امکان کنترل یا انتقال دارایی را ایجاد میکند؛ برای مثال:- افشای Seed Phrase
- سرقت Private Key
- نصب بدافزار
- امضای مجوز مخرب
- دسترسی غیرمجاز به یک کیف پول حضانتی
SafePal بعد از نشت اطلاعات چه اقداماتی انجام داده است؟
طبق اطلاعیه شرکت، SafePal چند اقدام انجام داده است:- نقص شناساییشده را اصلاح کرده است.
- کنترلهای امنیتی بیشتری اضافه کرده است.
- یک مجموعه امنیتی مستقل برای بررسی اصلاح و سیستم پردازش سفارش در حال بهکارگیری است.
- دوره نگهداری اطلاعات شخصی در محیط مربوط به سفارش را، با رعایت الزامات قانونی، به 90 روز کاهش داده است.
- کانال پشتیبانی اختصاصی برای حادثه ایجاد کرده است.
- کاربران تحت تأثیر را مستقیماً مطلع کرده است.
- با شرکای لجستیکی و Fulfillment برای بررسی دامنه حادثه تماس گرفته است.
- بیش از 30 سایت و لینک فیشینگ را شناسایی و حذف کرده است.
اگر قصد انتقال ارز دیجیتال داریم چه کنیم؟
این حادثه به معنی ناامنشدن تمام کیف پولهای شخصی نیست؛ اما یادآوری خوبی است که قبل از هر انتقال، آدرس و شبکه مقصد را جداگانه بررسی کنیم.ویکیاکسچنج یک ابزار بررسی آدرس کیف پول و تشخیص شبکه دارد که میتوانید پیش از انتقال برای بررسی اولیه شبکه از آن استفاده کنید.اگر قصد خرید یا فروش ارز دیجیتال دارید نیز بهتر است موضوع معامله را از موضوع نگهداری بلندمدت جدا کنید. کاربران میتوانند پس از ثبتنام در ویکیاکسچنج، نرخ و شبکههای موجود را در بازار ارزهای دیجیتال بررسی کنند.جمعبندی؛ آیا نشت اطلاعات SafePal یعنی کیف پول هک شده است؟
خیر؛ بر اساس اطلاعات فعلی نمیتوان این حادثه را هک مستقیم کیف پول SafePal دانست.آنچه SafePal تأیید کرده، دسترسی غیرمجاز به اطلاعات سفارش حدود 39,798 مشتری است. Seed Phrase، Private Key و رمز عبور کیف پول جزو دادههای اعلامشده بهعنوان اطلاعات درگیر نبودهاند و شرکت میگوید شواهدی از بهخطر افتادن دسترسی به Wallet یا Funds بر اثر خود این حادثه پیدا نشده است.ریسک اصلی اکنون از جایی شروع میشود که مهاجم از اطلاعات واقعی مشتری برای ساخت یک فیشینگ بسیار باورپذیر استفاده کند.پس قاعده اصلی تغییر نکرده است:Seed Phrase و Private Key را به هیچکس ندهید، لینک ناخواسته را باز نکنید و برای بررسی هر هشدار امنیتی مستقیماً وارد وبسایت رسمی شوید."این مطلب صرفاً آموزشی و برای افزایش آگاهی امنیتی است و توصیه مالی یا حقوقی محسوب نمیشود."اطلاعیه و بهروزرسانیهای در صفحه رسمی امنیت SafePal منتشر میشود.


گفتوگو
اولین دیدگاه را شما بنویسید